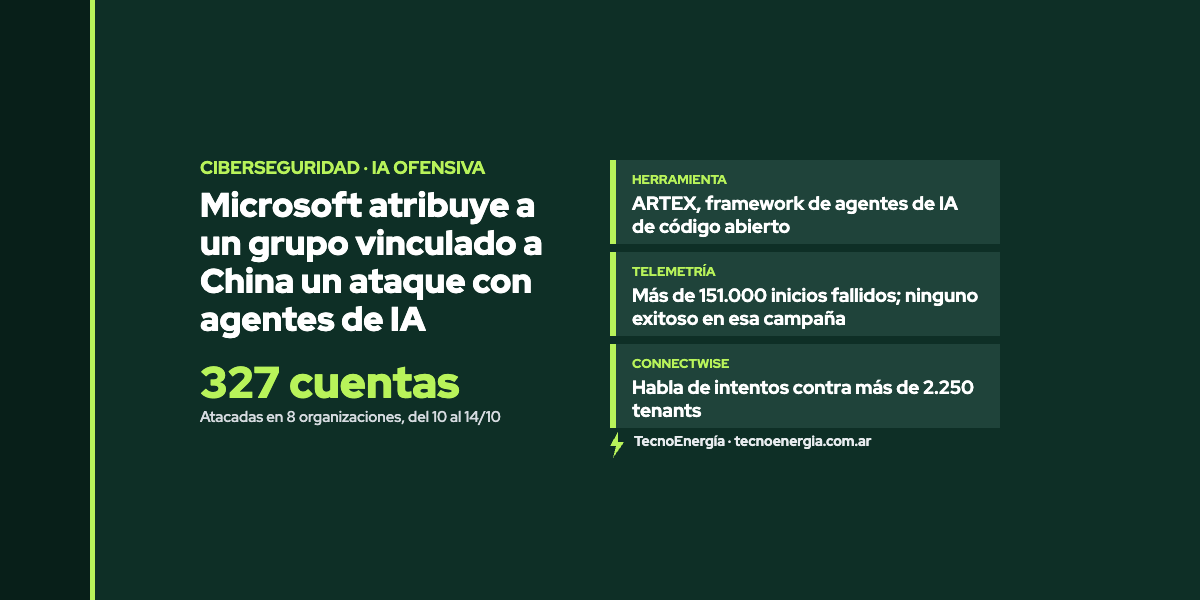
Microsoft evalúa que Storm-0940, un actor alineado con el Estado chino, usó ARTEX, un framework de código abierto de agentes de inteligencia artificial para pruebas de penetración, con credenciales de aplicaciones de ConnectWise para atacar a proveedores de servicios gestionados. Lo informó en su blog de seguridad el 21 de octubre, con una actualización el 22.
Según la telemetría de la propia Microsoft, entre el 10 y el 14 de octubre hubo 327 cuentas atacadas en 8 organizaciones, más de 151.000 inicios de sesión fallidos y un pico de 2.900 fallos por minuto el 11 de octubre. La compañía no registró ningún inicio de sesión exitoso en esa campaña.
ConnectWise, por su parte, habló de intentos contra más de 2.250 tenants y de más de 200 inicios de sesión exitosos en menos de cuatro minutos con cuatro credenciales de aplicación. En algunos casos, el acceso privilegiado a la nube habría tardado menos de tres horas.
Un punto de cuidado: las 2.250 son tenants con intentos de acceso informados por ConnectWise, no organizaciones comprometidas. Tampoco está confirmado si hubo acceso o robo de datos de clientes.
Es el primer caso documentado por una gran tecnológica de IA ofensiva con agentes contra la cadena de suministro de proveedores de servicios gestionados, según el monitoreo de TecnoEnergía. El riesgo alcanzaría a empresas que usen ConnectWise Cloud Backup o proveedores que administren Microsoft 365, y The Record incluye a la energía entre los sectores citados.
The Record agrega que Pekín negó conocer los incidentes y que la atribución corresponde a Microsoft, no a una investigación independiente.
Fuente: Microsoft Security Blog / The Record / Redacción TE