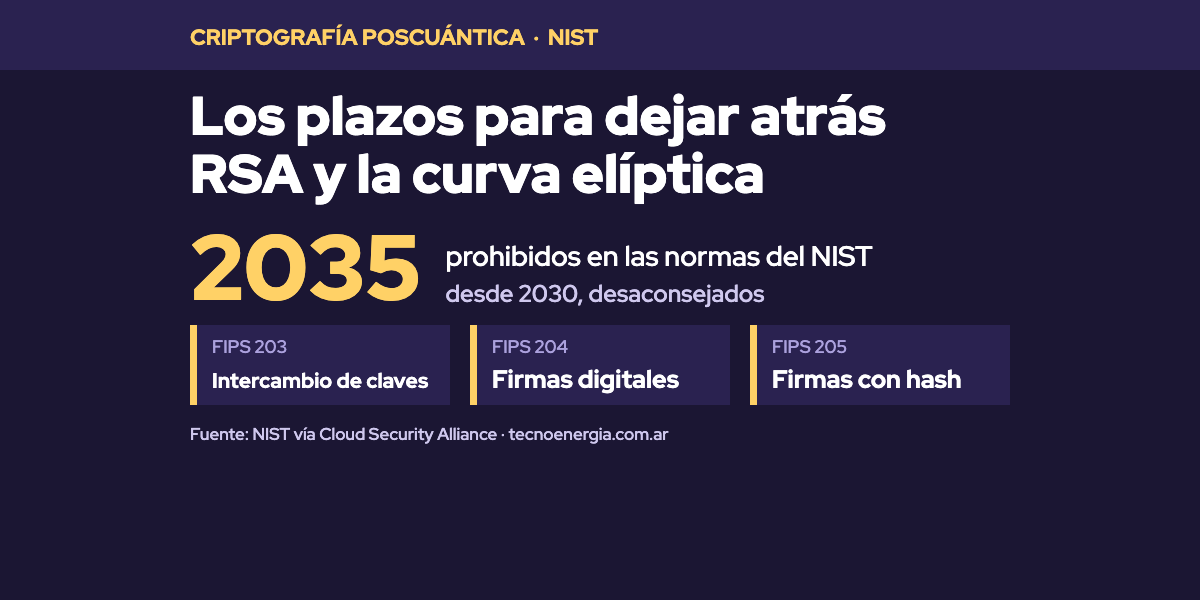
El Instituto Nacional de Estándares y Tecnología de EE.UU. (NIST) fijó dos fechas para dejar atrás la criptografía de clave pública actual: después de 2030 queda desaconsejada y después de 2035, prohibida en sus normas. Lo estableció en la versión final de su informe IR 8547, publicada el 27 de octubre de 2026, según la Cloud Security Alliance.
La razón es que algoritmos como RSA y los de curva elíptica podrían ser quebrados por una computadora cuántica suficientemente grande. Hoy esa máquina no existe, pero los datos cifrados que se roban ahora podrían descifrarse más adelante.
La versión final es más estricta que el borrador de 2024: desaconseja todos los algoritmos vulnerables, sin importar el tamaño de la clave. «Desaconsejado» significa que se pueden seguir usando, pero con un riesgo que debe evaluar el dueño de los datos.
Los reemplazos ya existen. El NIST publicó en agosto de 2024 tres estándares: FIPS 203 (ML-KEM), para el intercambio de claves, y FIPS 204 (ML-DSA) y FIPS 205 (SLH-DSA), para firmas digitales.
El informe no obliga directamente a las empresas privadas. Las agencias federales de EE.UU. sí deben alinearse, y se espera que sus contratistas queden alcanzados por una regla de compras en preparación.
En la práctica, la recomendación es hacer un inventario de dónde se usa criptografía, exigir preparación poscuántica en contratos nuevos y empezar por los datos que deben seguir protegidos durante muchos años.
Europa va en la misma dirección: un borrador de su Ley Cuántica exigiría cifrado resistente en compras públicas de sectores críticos. La Argentina no tiene un calendario equivalente.
Fuente: Cloud Security Alliance (sobre el informe IR 8547 del NIST) / Redacción TE