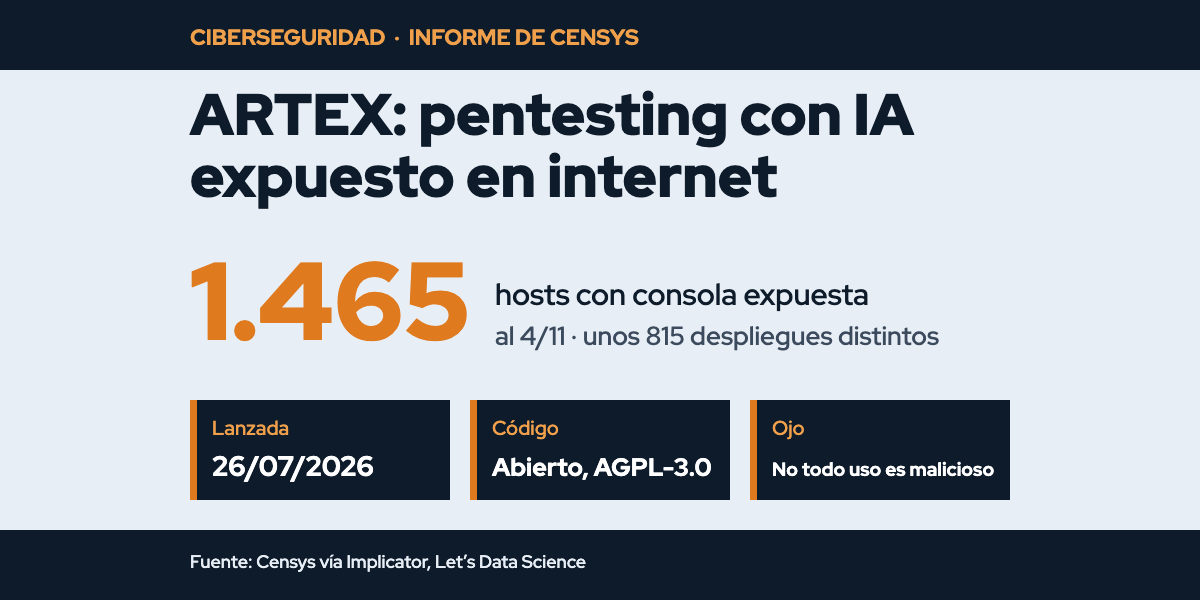
La firma de seguridad Censys detectó 1.465 hosts con una consola expuesta de ARTEX, una herramienta de pruebas de penetración con inteligencia artificial, según su informe del 5 de noviembre, con datos al 4 de noviembre, que reproducen varios medios especializados.
ARTEX es un marco de código abierto, publicado en GitHub el 26 de julio de 2026 bajo licencia AGPL-3.0. Un agente planificador convierte el objetivo del usuario en intenciones de ataque y agentes de trabajo ejecutan herramientas como nmap. Funciona con modelos de Anthropic, OpenAI o cualquier servicio compatible.
Unos 650 de esos hosts están en dos bloques de alojamiento con configuración idéntica, por lo que quedarían unos 815 despliegues de aspecto distinto. Por país, la mayor parte está en Estados Unidos (726), Hong Kong (387) y China (177).
Censys también vio 32 directorios abiertos con kits de post-explotación y otras herramientas. En 155 hosts (10,6%) detectó además otras amenazas conocidas, como Cobalt Strike.
El informe aclara que no todas las instancias son maliciosas y que algunas probablemente pertenecen a evaluadores autorizados. Además, como la consola no requiere acceso público, el número real de despliegues podría ser mayor.
Según los medios consultados, CrowdStrike informó el 7 de octubre que un actor sin atribuir usó ARTEX contra una empresa financiera de Corea del Sur, y Microsoft informó el 21 de octubre que Storm-0940, un grupo alineado con el Estado chino, la utilizó en un ataque a clientes de ConnectWise. Son atribuciones de esas empresas.
The Hacker News, citado por una de las notas, reportó además que hasta 62 consolas habrían servido una versión con puerta trasera entre el 2 y el 4 de noviembre. No está claro cómo se relaciona esa cifra con los 1.465 hosts, por lo que no deben sumarse.
El informe original de Censys no pudo abrirse y las cifras provienen de notas que lo citan.
Fuente: Implicator.ai, Let’s Data Science, WWWhat’s New / Redacción TE